 Das PHP-Projekt hat die Woche ja die schweren Sicherheitslücken, php2shell, in den aktuellen Versionen des PHP-Interpreters gepatcht. Aber sind alle Produkte, in denen PHP verwendet wird, auch gepatcht? In nachfolgendem Artikel gebe ich noch kurz einen Überblick zu Fundstellen, die das Thema quasi als "Monitoring" verfolgen.
php2shell hier im Blog
Diese Woche hat uns das Thema php2shell, zwei schwere Sicherheitslücken in der Programmiersprache PHP ziemlich in Atem gehalten. So um die 70 % der Webseiten stützen sich auf PHP – und Produkte wie Joomla, WordPress etc. verwenden diese Programmiersprache als Basis.
Ich hatte hier im Blog ja zeitnah über dieses Thema berichtet (siehe Artikellinks am Beitragsende). Die Beiträge sind extrem oft abgerufen worden (teilweise über 30.000 Mal) und ich habe direktes Feedback mit Hinweisen aus der Leserschaft, sowie von Sicherheitsanbietern und Providern erhalten.
Im Beitrag php2shell: PHP-Updates und Nachlese sind die verfügbaren PHP-Updates genannt und ich verweise auf eine Mitigations-Lösung eines belgischen Hosters für ältere PHP-Versionen.
Aber es reicht nicht aus, dass der Patch verfügbar und von Hostern für Webpakete eingespielt ist. Der Hoster Domaintechnik aus Österreich weist beispielsweise darauf hin, dass eine "Website mehrere Türen hat", und nicht für alle sei der Hoster zuständig:
- Scheunentor (PHP selbst): Das Update spielt der Hoster ein. Die PHP-Version wählt aber oft der Betreiber selbst, und wer noch PHP 8.1 oder älter nutzt, sollte auf 8.2 oder neuer umstellen.
- Haustür (WordPress, Joomla, TYPO3): Zuständig ist der Betreiber, am besten mit automatischen Updates.
- Fenster (Plugins und Themes): die am häufigsten vergessene Tür.
- Hintertür (bereits eingeschleuste Schadsoftware): Sie bleibt nach dem Patch offen und muss gezielt gesucht werden.
- Schlüssel unterm Fußabstreifer (Passwörter, Admin-Zugänge): Ohne Zwei-Faktor-Schutz sind sie ein leichtes Ziel.
Administratoren sollten prüfen, welche Produkte betroffen und gepatcht bzw. noch zu patchen sind und ob eine Kompromittierung vorliegt. Zur Frage, ob bestimmte Produkte wie Router, NAS-Software, etc. betroffen sind, können IT-Administratoren einen Blick in die Kommentare der Leserschaft unter diesen Artikeln werfen (falls es keinen Sicherheitshinweis der Produkthersteller gibt).
Qualys Update und erste Untersuchungen zu PHP2 Shell
Vom Sicherheitsanbieter Qualys haben mich Hinweise über deren Analysen zu php2Shell erreicht. Um das Ausmaß der Gefährdung durch PHP2Shell (CVE-2026-109618 und CVE-2026-109619) zu messen, hat die Qualys Threat Research Unit in den ersten Stunden nach Veröffentlichung anonymisierte Daten von 12.000 Kunden ausgewertet. Die Ergebnisse der Auswertung zeigen, wie groß das Problem ist.
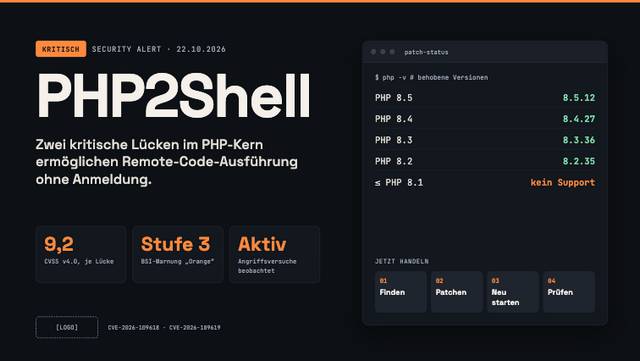
- Insgesamt wurden 167 Millionen PHP-Paketinstallationen gefunden, 73 % davon auf Systemen mit Internetzugang und damit in Reichweite von Angreifern aus dem Netz.
- Von den 155 Millionen Installationen mit bekannter PHP-Version laufen lediglich 44 Millionen (28 %) auf unterstützten Versionen zwischen PHP 8.2 und 8.5; für sie steht zwar ein Fix bereit, eingespielt wurde er bislang jedoch nicht.
- Die große Mehrheit von 110 Millionen Installationen (71 %) nutzt dagegen Versionen von PHP 5.4 bis 8.1, deren Support bereits ausgelaufen ist. Die meisten davon werden nie einen Patch des Herstellers erhalten, sodass nur der Umstieg auf eine unterstützte Version Abhilfe schafft.
Bezüglich der Altversionen (PHP 5.4 bis 8.1) im letztgenannten Punkt verweise ich auf meinen Blog Beitrag php2shell: PHP-Updates und Nachlese, wo eine Mitigations-Lösung für diese Versionen erwähnt wird. Auch Hoster haben damit begonnen oder sind damit fertig, ältere PHP-Versionen per Backport abzusichern.
Erschreckend ist aber die Erkenntnis von Qualys, dass nur 0,119 % (199.000) PHP-Installationen in den ersten 12 Stunden gepatcht wurden. Dabei hatten zahlreichen Organisationen und Firmen im Vorfeld des 21. Oktober 2026 ihre Webpräsenzen vorsorglich offline genommen. Und die Zahl der Angriffe auf die php2Shell-Schwachstellen stieg bereits im Vorfeld der Patch-Freigabe sprunghaft. Weitere Details zur kritischen PHP-Sicherheitslücke liefert der Qualys-Blogbeitrag Two Critical PHP Flaws Could Hand Attackers Your Web Servers. Here's How to Find, Mitigate, and Patch PHP2Shell Now Saeed Abbasi, Head of Threat Research Unit (TRU), Director of Product, Qualys.
php2shell Monitoring von Codekunst
Uwe Deeg von Codekunst hatte die Blog-Leserschaft ja bereits beim Thema "Exchange/Oktober-Updates: EpmapSavedContextCap" mit Analysen und einem Prüf-Script unterstützt. Uwe Deeg hat sich zum 23. Oktober 2026 bei mir gemeldet und schrieb, dass sie bei Codekunst seit Mittwoch (21.10.2026) eine laufend aktualisierte Statusübersicht: Behördenwarnungen, Patch-Stand von Hostern, Panels, Distributionen und Geräteherstellern sowie die vorsorglichen Abschaltungen führen. Die gemeldeten Webseiten prüfen man dabei selbst und gebe die Uhrzeit jeder Prüfung an, damit klar ist, was gemeldet und was tatsächlich geprüft ist.
Uwe Deeg schrieb, dass er in diesem Kontext die php2shell-Beiträge und die Kommentare darunter hier im Blog seit Mittwoch mit großem Nutzen lese. Einige Hinweise daraus (pfSense/OPNsense, QNAP/Synology, DATEV, die SimpleXML-Abstürze nach dem Update) haben man mit Quellenangabe in die eigene Übersicht übernommen. Ich habe mich daher entschlossen, hier im Blog auf die Erkenntnisse von Codekunst zu verweisen, ist vielleicht hilfreich. Stand 23.10.2026, 07:08 Uhr, ist folgender:
- Die allermeisten abgeschalteten Behörden-, Hochschul- und Klinikseiten sind wieder erreichbar; das bayerische Landesportal zeigt keinen Abschalt-Hinweis mehr.
- Weiterhin nicht erreichbar: das NRW-Landesportal land.nrw, der Kreis Düren und Dessau-Roßlau (jeweils 503), die Onlinewache der Polizei Niedersachsen (Wartungsseite) und die Ruhr-Uni Bochum von außen.
- Die CVEs stehen weiterhin nicht im KEV-Katalog der CISA; der Katalog wurde zuletzt am 21.10. um 16:04 Uhr aktualisiert.
Mehrere bekannte Firewall-Hersteller haben inzwischen IPS-Signaturen gegen php2shell veröffentlicht. Sie greifen allerdings nur, wenn der Webserver-Verkehr über eine entsprechende Regel läuft und HTTPS auf der Firewall entschlüsselt wird – und sie ersetzen das PHP-Update nicht.
Die aktualisierte Statusübersicht findet sich im Beitrag PHP2Shell-Statusübersicht: Wer warnt, wer hat gepatcht, wer ist offline?. Weitere Hintergründe, Prüfbefehle für Linux und Windows sowie Hinweise zur Forensik stehen im Hauptartikel Aktuell PHP2Shell: Wer kümmert sich eigentlich um das PHP auf Ihrer Webseite?
Ergänzung: Viele Betreiber stehen ja gerade vor der Frage, auf welche PHP-Version sie ihr CMS überhaupt heben können. Dafür gibt es jetzt einen Beitrag mit Kompatibilitätsmatrix für WordPress, TYPO3, Drupal und Joomla und einer Reihenfolge für das Update. Codekunst hat dazu den Beitrag PHP2Shell: Welche PHP-Version zu WordPress, TYPO3, Drupal und Joomla passt – und in welcher Reihenfolge Sie aktualisieren veröffentlicht. Vielleicht hilft es jemandem.
Sobald sich die akute Lage beruhigt hat, möchten die Betreiber von Codekunst auch die Hintergründe beleuchten. Was deren Team dabei beschäftigt ist vor allem die grundsätzliche Frage, die php2shell wieder einmal sichtbar macht:
Unternehmen und Verwaltungen bauen ihre Dienste auf Open-Source-Software auf, die von einer kleinen, oft ehrenamtlichen Community gepflegt wird – tragen aber selten etwas zu deren Finanzierung oder Sicherheit bei. Wenn es dann brennt, landen Arbeit und Verantwortung wieder bei genau diesen Projekten.
Dass ein bekannter Speicherfehler seit 2024 liegen blieb, ist für uns weniger ein Versagen des PHP-Teams als die Folge dieses vermeintlich kostenlosen Internets.
Uwe Deeg schrieb: "Diese Diskussion würden wir gern stärker in die Öffentlichkeit bringen" und drückte die Hoffnung aus, dass das vielleicht auch für die Leser ein Thema ist.
Ähnliche Artikel:
php2shell: PHP-Schwachstellen CVE-2026-109618 und CVE-2026-109619
php2shell: PHP-Updates und Nachlese
php2shell: Lücke seit 2024 bekannt, Angriffe laufen, Hosting gefährdet?