
AUDIO: Datenklau in Berlin - Wie ist der Norden vorbereitet? (4 Min)
Stand: 15.09.2026 14:04 Uhr
Der Hackerangriff auf Berlin hat deutlich gemacht, wie sehr Deutschlands Behörden digital verwundbar sind. IT-Experten sehen teils großen Nachholbedarf. Müssen auch im Norden hochsensible Daten besser geschützt werden?
von Marvin Weber und Dania Maria Hohn
1,4 Millionen hochsensible, unverschlüsselte Datensätze hat die Hackergruppe "Rhysida" nach einem Cyberangriff auf das Berliner Landesnetz ins Darknet gestellt. Das Land Berlin verweigerte die geforderte Lösegeldzahlung in Höhe von 30 Bitcoin, umgerechnet rund zwei Millionen Euro. Was in den veröffentlichten 5,6 Terabyte Daten steckt, ist bislang noch nicht einhundertprozentig klar: Medienberichten zufolge könnten sensible Daten wie private Handynummern, Geburtsurkunden, Personalakten oder Führungszeugnisse dabei sein. Auch Daten zum Gefahrenschutz oder zur Erweiterung des Bundeskanzleramts sollen darunter sein. Ein Mitarbeiter der Verkehrsverwaltung in Berlin hatte auf eine sogenannte Phishing-Mail geantwortet und damit den Hackern ungewollt Zugang in das Berliner Landesnetz verschafft.
Note vier für die IT-Sicherheit in deutschen Behörden
CCC-Hackerin Kastl mahnt: "Nicht erst aufrüsten, wenn etwas passiert ist."
Der Vorfall offenbart die Verwundbarkeit der deutschen Behörden bei groß angelegten Angriffen von internationalen Erpresserbanden oder staatlichen Akteuren. Theoretisch könnte der Berliner Fall auch jederzeit in anderen Metropolen wie Hamburg passieren, wie Bianca Kastl vom Chaos Computer Club (CCC) betont. Die IT-Spezialistin stellt den Behörden - auch in Norddeutschland - nur die Schulnote vier aus. Es fehle oft bereits an Basics in der IT-Sicherheit wie automatisierten Updates der Systeme oder der systematischen Erfassung und Dokumentation der digitalen Daten. Zudem müsse deutlich stärker mit Mehr-Faktor-Identifizierungen gearbeitet werden, so Kastl.
"IT-Sicherheit ist ein 24/7-Job"
Hackerangriffe seien mittlerweile tägliche Realität. Die meisten gingen jedoch unter, weil sie nicht erfolgreich waren, so Kastl. IT-Sicherheit sei keine Aufgabe, die so nebenher erledigt werden könne: "Das ist ein 24/7-Job", sagt die Hackerin des CCC. Diese Erkenntnis sei vor allem auf kommunaler Ebene noch immer nicht angekommen. Ein weiterer Faktor für die in Teilen noch sehr löchrige Systemsicherheit seien die Kosten. "Präventions- und Schutzmaßnahmen sind Bereiche, bei denen man ganz gerne spart. Frei nach dem Motto: ‚Ist bisher ja auch gut gegangen.‘ Das ist natürlich eine Fehlannahme", kritisiert Kastl.
Sie spricht in diesem Zusammenhang auch vom sogenannten Präventionsparadox. Sprich: Maßnahmen, die der Sicherheit und dem Schutz dienen, werden meistens erst dann als wichtig erachtet, wenn bereits etwas passiert ist – wenn der Hacker bereits im System ist.
"Auftragshacker" ermitteln Cyber-Schlupflöcher
Bereits als Schüler gründete Philipp Kalweit ein Hacker-Start-up.
Philipp Kalweit ist einer der Hacker, der sich täglich über Schlupflöcher Zugriff auf IT-Systeme verschafft. Der 26-Jährige und seine Angestellten sind jedoch "Auftragshacker". Sie agieren wie echte Angreifer und übermitteln ihren Kunden anschließend die Lücken und Schwachstellen in ihren Systemen. Vom kleinen Bäckerbetrieb über den Mittelständler bis hin zur zweitgrößten gesetzlichen Krankenkasse Deutschlands gehört mittlerweile eine große Bandbreite zum Kundenstamm von "Kalweit ITS".
"Angriffe finden immer statt. Meistens sind es nicht diese, die wir in der Tagesschau sehen. 99 Prozent aller Angriffe sind voll automatisiert", sagt Kalweit. Rund 1.200 Hacker-Angriffe pro Woche gebe es auf jedes einzelne deutsche Unternehmen. Auf Ebene der Behörden sieht Kalweit die Gefahr für größere IT-Attacken weniger bei den großen Instanzen: "Ich glaube, dass das Bundesverteidigungsministerium oder die Bundesregierung sicherlich gut geschützt sind. Aber gerade, wenn es um die kleinen Behörden hier vor Ort geht, mache ich mir ernsthaft Sorgen."
IT-Ausfälle auch als Gefahr für die innere Sicherheit
Wenn die Pensionskasse mal ausfalle oder das örtliche Jobcenter für längere Zeit keine Zahlungen mehr leisten könne, habe das sicherlich auch Auswirkungen auf den gesellschaftlichen Zusammenhalt. Auch das könne die Sicherheit im Land durchaus gefährden, sagt Kalweit.
Bei Phishing-Mails kommt es auf teils klitzekleine Details an, damit man diese als solche erkennt, erklärt Kalweit.
Zusammen mit seinen 15 Mitarbeiterinnen und Mitarbeitern führt er sogenannte Penetrationstests durch. So verschicken sie an ihre Kunden beispielsweise täuschend echte Phishing-Mails, um herauszufinden, wie gut die Angestellten für diese Art von Bedrohung geschult ist. Wenn mögliche Schwachstellen in der IT-Sicherheit identifiziert worden sind, bespricht Kalweit mit seinen Auftraggebern, was für einen besseren Schutz nötig ist.
- Eine Phishing-E-Mail will beim Empfänger eine Reaktion auslösen, erklärt IT-Experte Philipp Kalweit. So kann sie zum Beispiel die Begierde auf einen Gewinn oder ein vermeintliches Schnäppchen auslösen.
- Oftmals spiele aber auch der Faktor Angst eine große Rolle: Betrüger täuschen vor, dass das Bankkonto überzogen sei oder dass noch dringend eine Rechnung vom Kunden beglichen werden müsse, um eine Mahngebühr zu vermeiden.
- Bei entsprechenden E-Mails sollte man zunächst den Absender überprüfen und die E-Mail-Adresse googeln, rät Kalweit.
- Bei Zahlungsaufforderungen oder Mahnungen sei es ratsam, die Webseite der Bank oder des Anbieters selbst im Internet-Browser zu öffnen, um zu überprüfen, ob diese plausibel sein könnten.
- Sind dann immer noch nicht alle Zweifel aus dem Weg geräumt, helfe ein Anruf beim Kundendienst, sagt Kalweit.
- Wichtig: Niemals auf verdächtige Links klicken, merkwürdig anmutende Anhänge herunterladen oder Telefonnummern in den Mails kontaktieren! Auch hinter diesen könnten geschulte Betrüger-Callcenter stecken, warnt "Auftragshacker" Kalweit.

Beim Phishing erbeuten Betrüger per Mail, SMS, QR-Code oder Telefon persönliche Daten wie Passwörter. Wie kann man sich schützen?
"Digitalisierung muss Chefinnen- und Chefsache sein"
Um besser vor Cyberangriffen geschützt zu sein, hat die niedersächsische Landesregierung seit Anfang des Jahres einen neuen Schutzschirm über die Landesverwaltung in Niedersachsen gespannt. Ziel ist es, Angriffe schneller zu erkennen und staatliche IT besser zu schützen. "Digitalisierung muss Chefinnen- und Chefsache sein. Das muss Priorität haben, weil es so gefährlich ist, das gehört heute zu einer modernen Sicherheitsarchitektur dazu", sagt die niedersächsische Innenministerin Daniela Behrens (SPD) auf Anfrage von NDR Info.
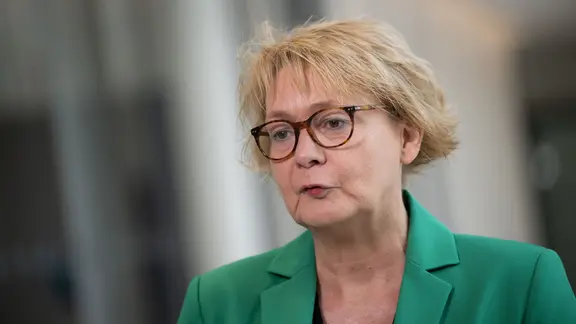
Niedersachsens Innenministerin Behrens spricht beim Berliner Datenklau von einem Super-GAU.
Der Schutzschirm könne neben der gesamten Landesverwaltung bei Bedarf auch auf die Kommunen und Hochschulen ausgeweitet werden. "Was in Berlin passiert ist, war ein Super-GAU und ist natürlich auch das, was uns quasi täglich beschäftigt", sagt Behrens. Es sei inzwischen ganz normaler Alltag von allen Cyber-Sicherheitsexperten, sich mit solchen Phishing-Attacken auseinanderzusetzen. "Deswegen ist es ein Kampf um die beste Technik, um schnelle Reaktion, um KI-Erkennung und natürlich auch um Personaleinsatz." Das habe in Niedersachsen Priorität.
"Leistungsfähige und kontinuierlich weiterentwickelte Cybersicherheit enorm wichtig"
Auch in den anderen norddeutschen Bundesländern steht das Thema Cybersicherheit weit oben auf der Prioritätenliste. "Der Cybervorfall beim Berliner Landesnetz zeigt erneut, wie wichtig eine leistungsfähige und kontinuierlich weiterentwickelte Cybersicherheit der öffentlichen Verwaltung ist", schreibt das Innenministerium in Mecklenburg-Vorpommern auf Anfrage von NDR Info. Die technischen und organisatorischen Schutzmaßnahmen des Landes würden "regelmäßig und risikoorientiert" auf ihre Wirksamkeit und technologische Aktualität überprüft. Ein wichtiger Bestandteil der Vorsorge sei dabei auch die enge Zusammenarbeit mit dem Bundesamt für Sicherheit in der Informationstechnik (BSI), die im Mai besiegelt wurde.
Eine Attacke auf Smartphones der Landespolizei hat deutlich schwerwiegendere Folgen als bisher vom Innenministerium dargestellt.
"Anforderungen an die IT-Sicherheit haben sich deutlich erhöht"
Das Land Schleswig-Holstein hat im Juni ebenfalls eine engere Zusammenarbeit mit dem BSI vereinbart. "Die Anforderungen an die IT-Sicherheit in öffentlichen Verwaltungen haben sich in den vergangenen Jahren deutlich erhöht. Bund, Länder und Kommunen sehen sich zunehmend digitalen Angriffen ausgesetzt", teilt das schleswig-holsteinische Innenministerium mit. Bereits lange vor dem Vorfall in Berlin seien Sicherheitsmaßnahmen ergriffen und fortgeschrieben worden. "Wir beobachten die Sicherheitslage immer genau, ziehen unsere Schlüsse und passen Maßnahmen, soweit erforderlich, an", heißt es aus dem Ministerium.
Mehrstufige Sicherheitsarchitektur schützt Daten in Hamburg
Die Stadt Hamburg hat seit 2025 eine Cybersicherheitsstrategie. "Diese zielt unter anderem auf den Schutz kritischer Infrastrukturen und die Sensibilisierung der Beschäftigten für den Umgang mit Cyber-Bedrohungen und eigene Handlungsmöglichkeiten ab", teilt Jörg Schmoll vom Hamburger Amt für IT und Digitalisierung mit. Alle Fachverfahren der Stadt würden in einem der sichersten Rechenzentren Europas betrieben. Zudem werde die Hansestadt durch eine Sicherheitsarchitektur geschützt, die auf mehrstufigen, präventiv wirkenden Sicherheitsmaßnahmen basiere und durch eine Sicherheitsorganisation ergänzt werde, deren Aufgabe die schnelle Entdeckung und Reaktion auf Angriffe sei.
"Dem Angreifer immer einen Schritt voraus sein"
Trotz breit aufgesetzter Sicherheitssysteme reiche für die Hacker manchmal nur eine kleine Lücke, um sich Zugriff zu verschaffen, sagt Auftragshacker Philipp Kalweit. Ein großer Risiko-Faktor sei dabei nach wie vor der Mensch. "Wir sind nicht schlecht aufgestellt, aber die Sisyphusaufgabe ist immer noch, dem Angreifer immer einen Schritt voraus sein zu müssen."

Die Polizei zählte im vergangenen Jahr in Niedersachsen 30.702 Straftaten im Netz. Ein Angriff traf eine Biogasanlage.
Cyberkriminelle haben einen Verein in Niedersachsen angegriffen, der hochsensible Gesundheitsdaten verwaltet.
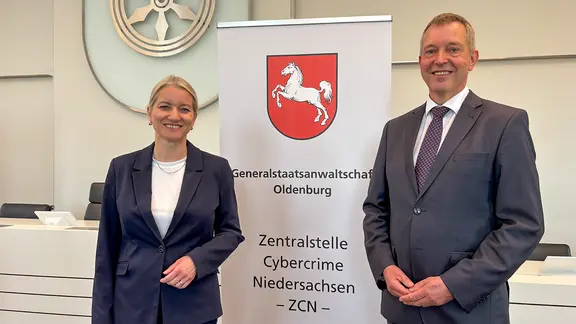
IT-Spezialisten und Juristen gehen künftig zentral in Osnabrück gegen besonders schwere Fälle von Internetkriminalität vor.
"We will destroy your economies": Mit dieser Drohung versuchen prorussische Hacker auch niedersächsische Webseiten lahmzulegen.


